Un commercial quitte l’entreprise, et son compte reste le seul administrateur du logiciel de relation client ; une responsable administrative rend son ordinateur, mais conserve sur son téléphone les codes de validation du compte bancaire professionnel ; un développeur termine son préavis sans avoir signalé les clés techniques utilisées par un service de production. Ces situations révèlent une même fragilité : le départ d’un salarié ne se règle pas simplement en récupérant son matériel ou en changeant un mot de passe, car les outils numériques mêlent identités individuelles, documents collectifs, abonnements et automatismes parfois invisibles. Pour organiser une transmission des accès fiable, il faut distinguer ce qui doit être transféré, conservé, désactivé ou supprimé, puis coordonner les ressources humaines, les responsables métiers et l’équipe informatique selon un calendrier précis : l’entreprise fictive Atelier Boréal, une PME de quarante personnes dont la responsable commerciale prépare son départ, servira ici de fil conducteur pour transformer cette opération sensible en processus vérifiable.
1. Définir une procédure de départ et les responsabilités numériques
Attribuer chaque décision de transmission des accès à un responsable
Chez Atelier Boréal, le premier risque n’est pas technique : chacun pense qu’un autre s’occupe de la passation. Les ressources humaines connaissent la date de sortie, la direction commerciale identifie les dossiers sensibles, et le prestataire informatique peut désactiver les comptes, mais personne ne rassemble spontanément ces informations.
La procédure de départ doit donc commencer par un événement déclencheur formalisé, communiqué uniquement aux personnes qui doivent intervenir. Une notification interne précise l’identité du collaborateur, son responsable, la date et l’heure de fin des habilitations, les équipements concernés et l’interlocuteur chargé de coordonner les opérations.
Le responsable métier décide des besoins de reprise : quels dossiers doivent rester accessibles, qui reçoit les demandes clients et quelles applications nécessitent un nouveau propriétaire. L’équipe informatique exécute les changements techniques, tandis que les ressources humaines vérifient leur cohérence avec les conditions effectives de sortie.
Cette répartition évite une erreur fréquente : demander au service informatique de décider seul du devenir des données commerciales. Un technicien peut transférer un espace documentaire, mais il ne sait pas nécessairement distinguer une proposition encore négociée d’un ancien brouillon sans utilité opérationnelle.
Adapter le calendrier des accès numériques aux circonstances du départ
Une démission avec préavis permet généralement une préparation progressive : recensement des outils, délégation des responsabilités, tests du repreneur, puis fermeture des habilitations au moment convenu. À l’inverse, une sortie immédiate impose de préparer discrètement les mesures nécessaires et de les exécuter de manière coordonnée avec les interlocuteurs compétents.
La date contractuelle ne suffit pas toujours à déterminer le moment technique de la coupure. Un salarié dispensé d’activité peut ne plus avoir besoin de ses applications professionnelles, tandis qu’une mission de transition expressément organisée peut justifier un périmètre temporaire limité et documenté.
Dans notre PME, la responsable commerciale accompagne sa remplaçante pendant une semaine. Elle conserve uniquement les outils nécessaires à cette mission ; les fonctions d’administration du CRM sont réattribuées dès le début, afin que la passation ne prolonge pas inutilement des privilèges élevés.
Le calendrier doit aussi prévoir les absences des intervenants. Une opération programmée un vendredi soir échoue facilement si le seul administrateur disponible ignore la demande ou si le prestataire exige une validation que personne ne peut fournir.
Préparer une passation numérique transparente et proportionnée
Le collaborateur sortant reçoit des consignes claires : identifier les ressources professionnelles, documenter les travaux en cours et signaler les services dont il est propriétaire. Il ne lui est pas demandé de communiquer les secrets de ses comptes personnels ni de remettre indistinctement le contenu privé de son téléphone.
Les modalités d’accès aux courriels et aux fichiers doivent respecter les règles applicables, notamment la confidentialité des éléments identifiés comme personnels. Une charte informatique et une procédure connue à l’avance permettent de traiter ces situations sans improviser une surveillance au dernier moment.
Lorsqu’un désaccord apparaît sur la restitution d’informations ou l’utilisation d’un compte, les questions techniques doivent être distinguées du différend lui-même. Un éclairage sur les enjeux de protection juridique en cas de litige peut nourrir la préparation, sans remplacer l’analyse des contrats et des circonstances par un professionnel compétent.
Enfin, le coordinateur ouvre un dossier de suivi limité aux informations nécessaires : tâches, responsables, échéances et preuves d’exécution. Une passation maîtrisée commence par des décisions attribuées, avant toute manipulation de compte.
2. Réaliser un inventaire des accès au-delà des comptes habituels
Recenser les applications, les droits et les dépendances techniques
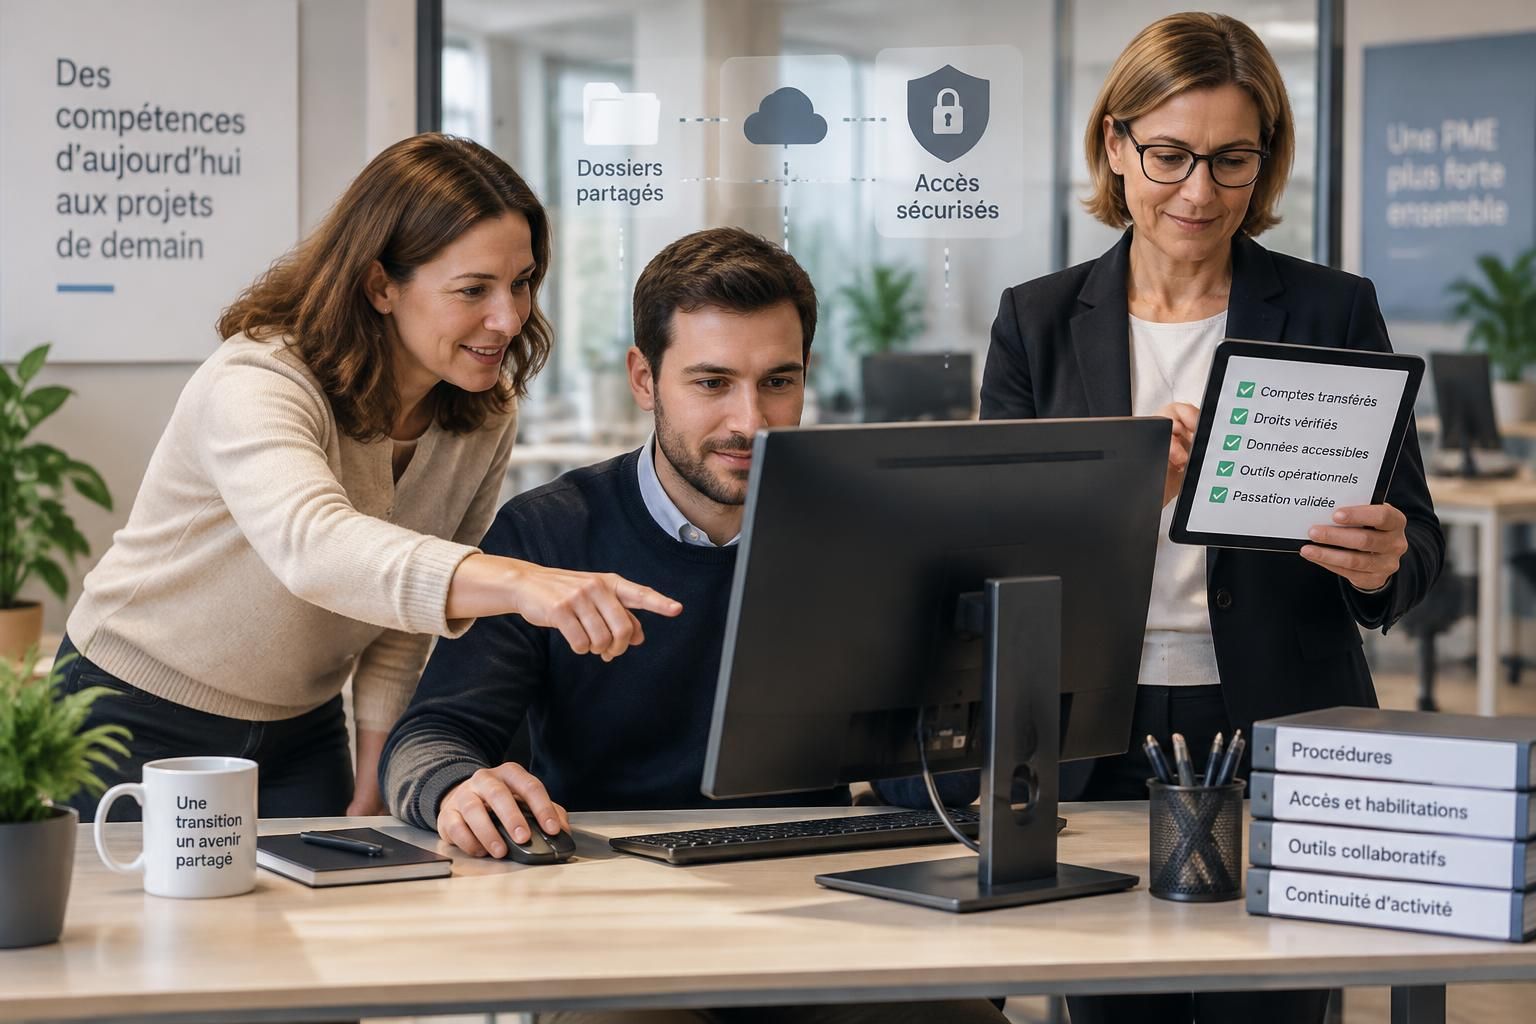
L’inventaire des accès constitue la base de toute intervention fiable. La messagerie et le logiciel métier sont généralement faciles à retrouver ; les difficultés viennent plutôt d’un abonnement souscrit pour un projet, d’une plateforme fournisseur rarement utilisée ou d’un outil gratuit devenu indispensable au fil des mois.
Chez Atelier Boréal, le registre des applications mentionne le CRM et la suite bureautique, mais pas le service d’envoi de propositions commerciales. Celui-ci utilise pourtant l’adresse professionnelle de la responsable sortante comme contact de facturation, adresse de récupération et identité administratrice unique.
Pour éviter ces angles morts, plusieurs sources doivent être croisées : annuaire d’entreprise, console d’authentification centralisée, coffre-fort professionnel, inventaire logiciel et relevés d’achats autorisés. L’entretien avec la personne concernée complète ces éléments ; il ne remplace pas les vérifications techniques.
L’objectif n’est pas de fouiller sans discernement son activité. Il s’agit de retrouver les ressources utiles au travail, avec des recherches proportionnées, réalisées par des personnes habilitées et selon les règles internes de protection des données.
Qualifier chaque habilitation pour préparer son traitement
Une liste de noms d’applications reste insuffisante si elle ne précise pas la nature des droits. Un utilisateur standard, un propriétaire de dossier et un administrateur global ne créent ni les mêmes dépendances ni les mêmes conséquences en cas de fermeture prématurée.
Le registre doit également indiquer le mode de connexion : authentification centralisée, identifiant local ou connexion par un fournisseur tiers. Un outil accessible avec le compte d’entreprise peut conserver une session autonome ; une application apparemment intégrée peut aussi posséder un mot de passe de secours indépendant.
- Identité utilisée : adresse nominative, compte fonctionnel ou identité technique.
- Niveau d’autorisation : consultation, modification, validation, administration ou propriété.
- Moyens d’authentification : mot de passe, clé physique, application de validation, certificat ou codes de récupération.
- Ressources associées : fichiers, projets, agendas, abonnements, automatisations et facturation.
- Décision prévue : réattribuer, déléguer, désactiver, archiver ou supprimer selon les règles applicables.
- Contrôle attendu : personne chargée du test et preuve permettant de confirmer le résultat.
Chaque ligne doit permettre une action concrète. Écrire « accès marketing » reste trop vague ; préciser « propriétaire de l’espace publicitaire, remplacement par la responsable communication avant mardi » transforme l’information en tâche exécutable.
Identifier les accès invisibles et les ressources hors du système central
Les interfaces de programmation, outils d’intégration et scripts planifiés méritent une attention particulière. Une clé technique créée avec le profil d’un salarié peut alimenter chaque nuit un tableau de bord ; sa suppression sans préparation interromprait un service dont personne n’avait identifié la dépendance.
Les équipements et moyens de récupération font aussi partie du périmètre : ordinateur, téléphone, clé de sécurité, certificat installé, profil VPN et terminal personnel autorisé. Il faut savoir ce qui permet encore de se connecter, pas seulement ce qui apparaît dans l’annuaire principal.
Dans notre exemple, une vérification révèle que la plateforme de signature électronique envoie ses codes de récupération vers un numéro personnel. La correction consiste à établir un mécanisme professionnel pris en charge par le fournisseur, puis à tester celui-ci avant de retirer l’ancien moyen.
Enfin, chaque ressource est classée selon son importance opérationnelle et sa sensibilité. Un bon recensement décrit les dépendances réelles de l’entreprise, pas seulement les comptes visibles sur un écran.
3. Organiser le transfert des comptes et la continuité des activités
Transférer les ressources sans transmettre une identité personnelle
Le transfert des comptes ne doit pas conduire à faire travailler le successeur sous le nom de son prédécesseur. Cette pratique brouille la traçabilité, attribue les nouvelles actions à la mauvaise personne et entretient une dépendance à des moyens de récupération devenus inadaptés.
La méthode préférable consiste à créer ou vérifier l’identité du repreneur, lui attribuer les droits nécessaires, puis utiliser les fonctions officielles de délégation ou de changement de propriétaire. Les dossiers, projets et responsabilités changent de titulaire ; l’historique individuel reste compréhensible.
Chez Atelier Boréal, la nouvelle responsable commerciale obtient son propre profil dans le CRM. Les opportunités ouvertes et les tâches lui sont réaffectées par l’administrateur, tandis que les opérations historiques restent associées à leur véritable auteure.
Certains services ne permettent pas cette séparation proprement. Il faut alors vérifier leurs conditions d’utilisation et solliciter leur assistance pour modifier le titulaire, récupérer l’administration ou exporter les données, plutôt que simplement renommer un compte nominatif sans examiner les conséquences.
Sécuriser la gestion des identifiants et des secrets professionnels
La gestion des identifiants distingue les accès individuels des comptes fonctionnels réellement nécessaires. Pour ces derniers, lorsqu’aucune solution nominative n’est disponible, un coffre-fort d’entreprise permet de contrôler les personnes autorisées et de conserver une trace des consultations selon les possibilités du produit.
La gestion des mots de passe ne se limite pas à déposer les anciennes valeurs dans cet outil. Lorsqu’un secret partagé a été connu du salarié sortant, sa rotation doit être programmée, puis coordonnée avec les applications et appareils qui en dépendent.
Les nouveaux codes ne doivent pas circuler dans une messagerie de groupe, un document de passation ouvert à tous ou une feuille de calcul non protégée. Quant aux facteurs d’authentification, ils doivent être réenrôlés pour les utilisateurs légitimes ou remplacés par des mécanismes professionnels adaptés.
Un compte bancaire professionnel illustre cette distinction : transmettre les identifiants de l’ancienne responsable ne remplace pas une habilitation bancaire régulière. Il faut passer par les mécanismes de délégation de l’établissement et, lorsque nécessaire, mettre à jour les pouvoirs correspondants.
Tester la reprise des processus avant de retirer les anciens droits
La continuité des activités se vérifie par des actions métier représentatives. Le successeur doit pouvoir retrouver un dossier, modifier une proposition, consulter les échanges nécessaires et déclencher les validations prévues, sans dépendre d’un code reçu sur le téléphone de la personne qui part.
| Ressource | Action de passation | Vérification attendue |
|---|---|---|
| CRM commercial | Réaffecter les opportunités et les responsabilités | Le repreneur traite un dossier avec son identité |
| Espace documentaire | Changer le propriétaire et contrôler les partages | Les fichiers utiles restent accessibles aux seules personnes prévues |
| Messagerie professionnelle | Configurer une délégation ou une réponse d’absence adaptée | Les demandes utiles suivent le circuit validé |
| Automatisation métier | Remplacer le secret et utiliser une identité technique appropriée | Le traitement s’exécute sans le compte sortant |
| Abonnement fournisseur | Actualiser l’administration et la facturation | Le nouveau responsable reçoit les notifications nécessaires |
Pour la messagerie, une redirection générale ne doit pas devenir un réflexe automatique. Une réponse d’absence orientant les correspondants vers une adresse de service peut suffire ; toute délégation doit rester justifiée, limitée et compatible avec les règles applicables aux échanges personnels.
La PME organise ainsi un exercice simple : la remplaçante prépare une offre complète sans solliciter sa collègue. Le test révèle une bibliothèque de modèles encore privée, corrigée avant la sortie : une passation réussie se mesure à l’autonomie du repreneur, pas au nombre de mots de passe remis.
4. Exécuter la révocation des droits sans laisser de porte ouverte
Coordonner la coupure des accès au moment validé
La révocation des droits intervient selon l’horaire défini dans le dossier de suivi. Pour une sortie préparée, les ressources ont déjà changé de responsable ; pour un départ immédiat, la sécurisation peut devoir précéder certains transferts, qui seront ensuite réalisés par des administrateurs habilités.
Cette séquence doit rester coordonnée. Désactiver la messagerie plusieurs heures avant le VPN, tout en laissant fonctionner une application sensible sur un téléphone, crée une protection incomplète et peut donner un faux sentiment de maîtrise.
Chez Atelier Boréal, le coordinateur confirme la fin de la période de passation, puis l’équipe informatique applique une liste ordonnée. Elle suspend l’identité centrale, retire les habilitations à risque, traite les connexions indépendantes et vérifie les équipements associés au profil concerné.
Changer un mot de passe ne garantit pas la fermeture de toutes les sessions. Selon les services, des connexions déjà ouvertes, des jetons de renouvellement ou des autorisations accordées à des applications peuvent continuer à fonctionner tant qu’une action spécifique ne les invalide pas.
Traiter les sessions, les jetons et les authentifications secondaires
Il faut donc utiliser les fonctions disponibles pour révoquer les sessions, supprimer les mots de passe d’application et retirer les facteurs de validation devenus inutiles. Les comportements variant selon les fournisseurs, la procédure doit s’appuyer sur leur documentation et sur des vérifications concrètes.
Les clés API, certificats et accès SSH nécessitent un traitement distinct de celui des connexions bureautiques. Lorsqu’ils ont été accessibles au collaborateur, leur retrait ou leur remplacement doit tenir compte des services dépendants et des mécanismes de déploiement.
Une rotation mal préparée peut arrêter un traitement essentiel ; l’absence de rotation peut laisser subsister une capacité d’action non souhaitée. Pour les secrets techniques réutilisés dans plusieurs systèmes, on prépare la nouvelle valeur, on met à jour les dépendances, puis on invalide l’ancienne selon une séquence maîtrisée.
Les comptes locaux méritent la même vigilance. Une suspension dans l’annuaire ne ferme pas nécessairement un profil créé directement sur un équipement réseau, une console hébergée ou un portail fournisseur non relié à l’authentification centrale.
Récupérer les équipements et protéger les données professionnelles
La restitution du matériel comprend une vérification des éléments remis : ordinateur, téléphone, supports amovibles et clés de sécurité appartenant à l’entreprise. Avant une réaffectation, les données nécessaires sont préservées de manière autorisée, puis le terminal est réinitialisé suivant la politique interne.
Sur un appareil personnel utilisé dans un cadre professionnel, une suppression à distance doit rester limitée au périmètre autorisé, par exemple au conteneur de travail lorsqu’un dispositif adapté existe. Effacer indistinctement un téléphone privé pour accélérer une sortie serait une réponse disproportionnée.
Les documents déjà copiés hors des environnements contrôlés constituent un problème différent : couper un compte ne les fait pas disparaître. Les engagements de confidentialité, les règles de restitution et, si nécessaire, un traitement juridique adapté complètent les mesures techniques sans autoriser une inspection arbitraire des espaces privés.
Une confirmation est ensuite demandée pour chaque action critique, avec l’heure, l’opérateur et le résultat du contrôle. La fermeture effective porte sur toutes les voies de connexion, y compris celles qui survivent à la désactivation du compte principal.
5. Vérifier la sécurité informatique et conserver les preuves utiles
Contrôler les résultats de la procédure de départ
La sécurité informatique ne peut pas reposer sur une succession de cases cochées sans contrôle final. Une tâche marquée « terminée » signifie parfois qu’une demande a été envoyée au prestataire, et non que la modification est réellement appliquée dans le système concerné.
Une seconde personne, lorsque l’organisation le permet, vérifie les points sensibles à partir des consoles d’administration et des journaux disponibles. L’objectif est de confirmer la suspension effective, la suppression des privilèges, le traitement des sessions et le maintien des ressources nécessaires au fonctionnement de l’entreprise.
Chez Atelier Boréal, cette vérification découvre un compte local oublié sur le portail d’un distributeur. Le profil central est fermé, mais l’ancien identifiant permettrait encore de consulter des conditions commerciales ; l’anomalie est corrigée et ajoutée au registre pour les sorties suivantes.
Les tests ne doivent pas consister à réutiliser les anciens secrets personnels de la salariée. Les outils d’administration, les rapports d’habilitation et les mécanismes de contrôle prévus par les fournisseurs permettent de vérifier la situation sans entretenir une usurpation d’identité.
Définir une conservation proportionnée des informations
Désactiver un compte, archiver ses données et le supprimer sont trois décisions distinctes. Une suppression trop rapide peut faire perdre des documents utiles ou compromettre une obligation de conservation ; une conservation indéfinie augmente inutilement l’exposition et les difficultés de gouvernance.
La durée applicable dépend de la nature des informations, de leur finalité et des obligations pertinentes. Les dossiers commerciaux, justificatifs comptables, journaux techniques et échanges professionnels ne doivent donc pas être regroupés sous une durée unique décidée par commodité.
Les accès aux archives doivent être limités aux personnes qui en ont réellement besoin, avec une justification et une traçabilité adaptées. Une archive protégée n’a pas vocation à devenir une boîte de messagerie consultable librement par toute une équipe pendant plusieurs années.
Si un différend existe ou se profile, certaines informations peuvent nécessiter une préservation encadrée. Les décisions concernant les preuves et les délais gagnent alors à être examinées avec les interlocuteurs compétents ; les questions de couverture et d’accompagnement d’un litige restent distinctes des mesures immédiates de protection des systèmes.
Surveiller les anomalies et améliorer la transmission des accès
Après la sortie, une période de vigilance adaptée au risque permet de repérer des tentatives de connexion, des erreurs d’automatisation ou des notifications adressées à l’ancien titulaire. Cette observation doit rester ciblée, proportionnée et conforme aux règles d’information et de protection des données applicables.
Une connexion refusée n’indique pas nécessairement un comportement malveillant. Elle peut provenir d’un logiciel resté configuré sur un appareil ou d’un service tiers qui réessaie automatiquement ; il faut examiner le contexte avant de qualifier l’événement et de choisir une réponse.
Les incidents opérationnels donnent aussi des indications précieuses. Si les demandes d’un fournisseur continuent d’arriver à une personne partie, le problème tient peut-être moins à la fermeture du compte qu’à l’absence d’adresse fonctionnelle ou de responsable durable pour cette relation.
La PME organise donc un retour d’expérience entre le métier, les ressources humaines et l’informatique. Elle transforme les oublis constatés en corrections durables : double administration des services critiques, documentation des automatismes, revue périodique des habilitations et usage d’identités techniques non liées à un seul individu.
Le dossier est clôturé lorsque les actions obligatoires sont vérifiées et que les éventuelles exceptions disposent d’un responsable, d’une justification et d’une échéance. Chaque départ doit réduire les dépendances individuelles, et non simplement déplacer leurs fragilités vers le salarié suivant.
Faut-il demander au salarié sortant tous ses mots de passe ?
Non. Il faut privilégier la délégation, le changement de propriétaire et les fonctions d’administration. Les secrets des comptes personnels ne doivent pas être demandés. Pour un compte professionnel partagé indispensable, utilisez un coffre-fort d’entreprise puis remplacez les secrets connus de la personne sortante.
Quand faut-il couper les accès numériques ?
Au moment validé avec les ressources humaines et les responsables concernés, selon la situation réelle de travail. Une sortie préparée permet de transférer les responsabilités en amont ; une sortie immédiate exige une coupure coordonnée, suivie des opérations administratives nécessaires à la reprise.
La désactivation du compte principal suffit-elle ?
Non. Il faut également traiter les sessions actives, les applications indépendantes, les facteurs d’authentification, les autorisations tierces et les secrets techniques concernés. Les effets d’une suspension varient selon les services : vérifiez leur fonctionnement et contrôlez le résultat.
Peut-on conserver la messagerie professionnelle après le départ ?
Une conservation peut répondre à un besoin légitime, mais ses modalités doivent être définies : finalité, durée, personnes autorisées et protection des éléments personnels. Une réponse d’absence ou une délégation limitée peut être préférable à une redirection générale et durable.
Comment vérifier que la passation fonctionne vraiment ?
Demandez au repreneur d’exécuter des tâches représentatives avec sa propre identité, puis contrôlez séparément la fermeture des anciennes habilitations. La validation doit couvrir à la fois l’autonomie opérationnelle de l’équipe et l’absence de moyens de connexion résiduels.